Seguridad: cómo protege Votaris el secreto y la integridad del voto
Votaris cifra la preferencia en el dispositivo del votante y la guarda sin ningún vínculo con su identidad. Cada persona vota una sola vez, no hay resultados antes del cierre y el recuento solo lo libera el ministro de fe designado con su código personal. Cada operación queda en una bitácora encadenada que permite detectar cualquier alteración posterior.
Actualizado el
¿Qué exige la norma a una votación electrónica?
El artículo 27 del Decreto Supremo N° 44 (publicado el 27 de julio de 2024) permite elegir a los representantes de los trabajadores en el Comité Paritario por medios electrónicos, siempre que esos medios “aseguren el carácter secreto de las votaciones, el anonimato de los electores, la seguridad, transparencia e integridad del proceso eleccionario y su auditabilidad”.
El Dictamen N° 2532/048 de la Dirección del Trabajo detalla los requisitos técnicos mínimos de un sistema de votación electrónica. Son nueve, identificados con las letras a) a i):
- a) Base de datos redundante y de alta disponibilidad.
- b) Base de datos replicada y respaldada en almacenamiento local y externo, con capacidad de recuperación.
- c) Integridad del contenido mediante códigos hash o firmas electrónicas.
- d) Cumplimiento de la normativa sobre votaciones y sobre protección de datos personales.
- e) Acceso restringido, cifrado, anonimato del votante, no repudio del voto y alta disponibilidad.
- f) Claves del ministro de fe que le aseguren el control de las etapas del proceso.
- g) Certificados de servidor seguro y cifrado en redes públicas.
- h) Registros trazables de todas las operaciones del proceso.
- i) Actas y certificados digitales con rúbrica electrónica simple y código bidimensional para cotejarlos.
Votaris está construido para cumplir esas nueve letras, y las secciones siguientes explican cómo. El paso a paso de cada votación está en las guías de elección del Comité Paritario y de votación sindical.
¿Alguien puede saber por quién voté?
La preferencia se cifra en el teléfono o computador del votante, con la llave pública de la elección, antes de salir del dispositivo. La boleta cifrada solo se puede leer con la llave privada de esa elección, que nunca sale de Azure Key Vault, el servicio de custodia de llaves de Microsoft.
La boleta se guarda separada de la identidad, sin RUT ni otro identificador del votante, sin hora de emisión y sin referencias a la tabla de personas. La participación se anota en otra tabla, con la hora redondeada (las 10:00 en lugar de las 10:37), para que el orden de las boletas no permita deducir quién emitió cada una. En el recuento, las boletas se mezclan antes de descifrarse.
La organización ve quién ya votó y quién no, porque necesita ese dato para el quórum y para enviar recordatorios, pero no ve qué votó cada persona. Los veedores ven solo cifras agregadas de participación y el historial de etapas de la elección. El certificado que recibe el votante acredita que participó; no muestra su preferencia ni confirma que su voto haya sido contado.
¿Cómo se evita que alguien vote dos veces o en nombre de otra persona?
Para votar, la persona ingresa su RUT y recibe por SMS un código de un solo uso en el teléfono registrado en el padrón. El código vence a los pocos minutos y la plataforma limita los intentos de cada votante, así que no se puede adivinar probando combinaciones.
El voto se registra en una sola transacción de base de datos, que bloquea los datos del votante mientras se guarda la boleta y se anota la participación. La base de datos, además, no admite un segundo registro de participación de la misma persona en la misma elección, y un nuevo intento recibe el mensaje “Ya has emitido tu voto en esta elección”. Si la conexión se corta durante el envío, la aplicación reintenta, y ese reintento no puede producir un voto doble.
¿Quién controla el recuento?
Cada elección tiene un ministro de fe designado, que entra con su propia cuenta. Solo esa persona puede abrir y cerrar la votación, iniciar el recuento y firmar los resultados, y para iniciar el recuento debe ingresar el código temporal de su aplicación autenticadora (TOTP).
Mientras la votación está abierta, la plataforma no calcula ni muestra resultados parciales. Para iniciar el recuento, que es lo que permite descifrar las boletas, el ministro de fe debe ingresar un código vigente de su autenticador; sin ese código el sistema no descifra ni cuenta. Cada cambio de etapa queda en un registro inmodificable, con la constancia de su autorización. La guía sobre el ministro de fe en votaciones remotas explica su papel paso a paso.
¿Cómo se sabe que nadie alteró los registros?
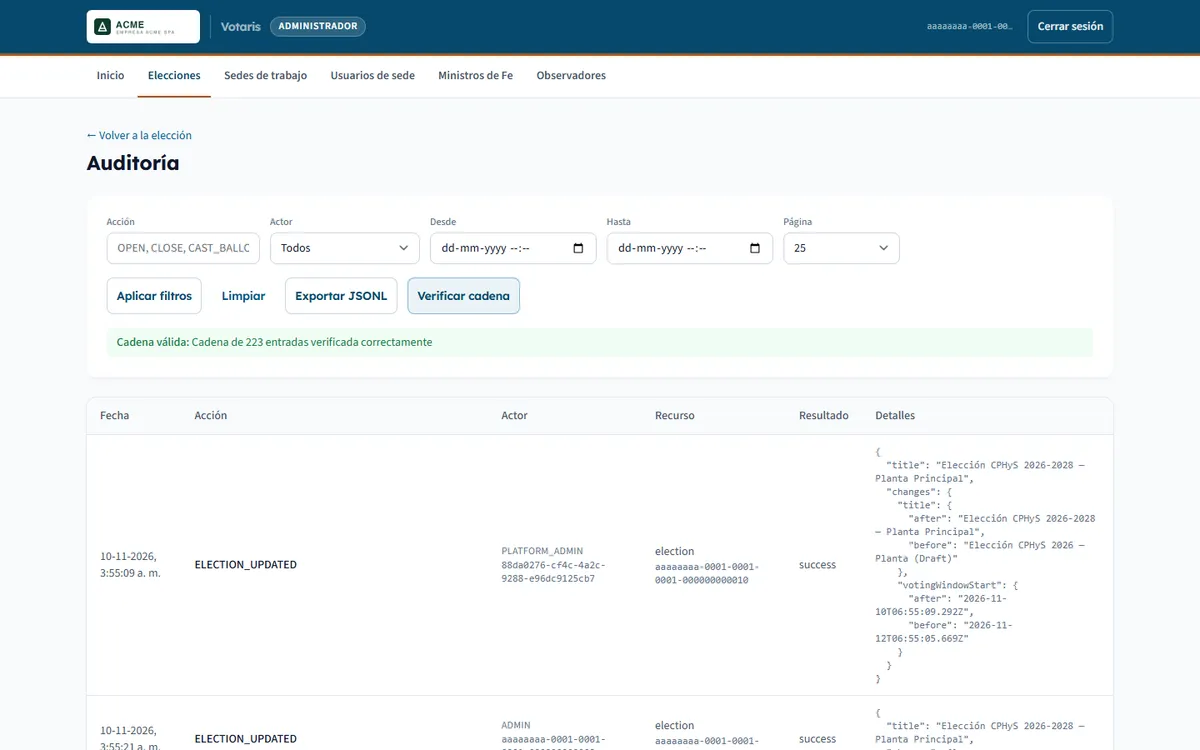
Cada operación del proceso, exitosa o fallida, queda en una bitácora con el actor, la acción, el recurso afectado, el resultado y la hora. La bitácora solo admite agregar registros, y cada registro incluye la huella digital (hash SHA-256) del anterior, de modo que forman una cadena. Si alguien cambia un registro antiguo, la cadena deja de calzar y la verificación lo detecta.
El administrador de la organización puede verificar la cadena completa en cualquier momento y exportar la bitácora para revisarla fuera de la plataforma.
¿Cómo se comprueba que un acta o un certificado es auténtico?
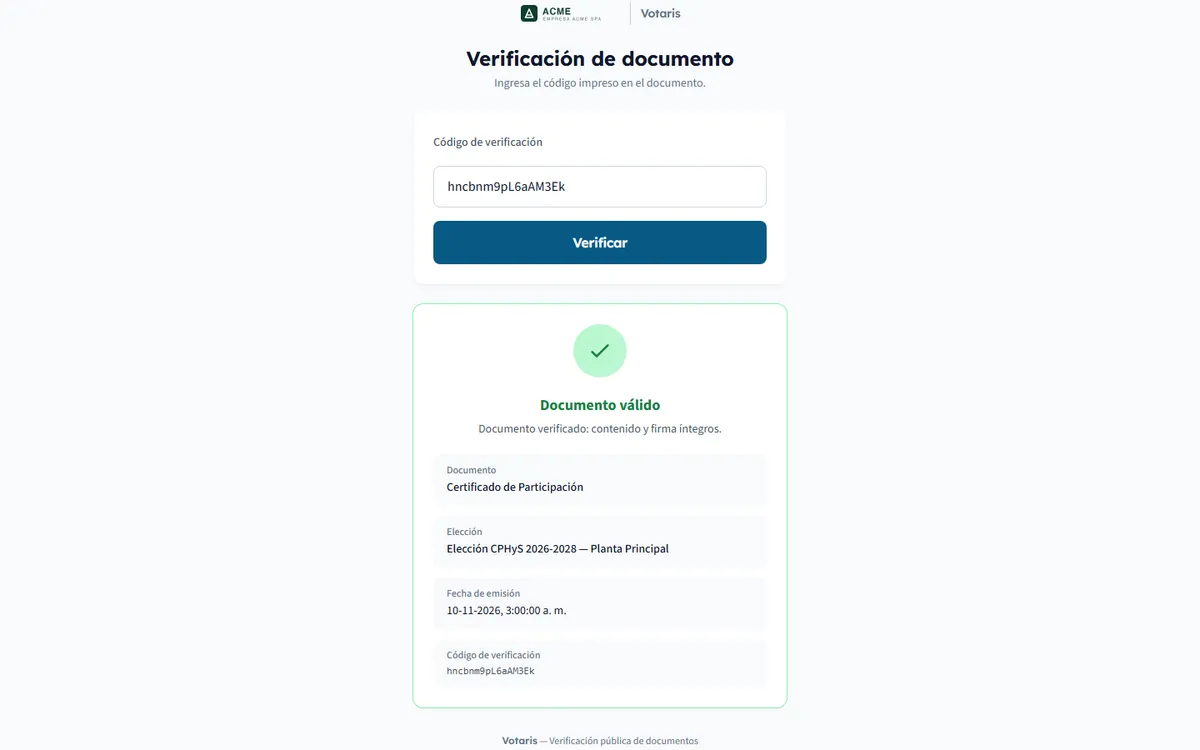
Votaris emite en PDF el acta de inicio, el acta de término con los resultados, el certificado de resultados y el certificado de participación de cada votante. Cada documento lleva su huella digital (hash SHA-256), la firma electrónica de la plataforma generada dentro de Azure Key Vault, un código QR y un código alfanumérico de verificación. Es una firma electrónica simple en los términos de la letra f) del artículo 2 de la Ley 19.799, la rúbrica que pide la letra i) del dictamen.
Cualquier persona puede escanear el QR o ingresar el código en la página pública de verificación. La plataforma recalcula la huella del documento guardado y confirma si su contenido y su firma están íntegros. Si al abrir la elección la firma no se puede generar, el acta de inicio no se emite.
¿Dónde están los datos y qué pasa si falla un servidor?
La plataforma funciona sobre Microsoft Azure, con la infraestructura descrita como código, y su configuración de producción la ubica en la región Brazil South. Las comunicaciones viajan cifradas con TLS, y el acceso pasa por un cortafuegos de aplicaciones web con las reglas de OWASP y límites de solicitudes en el ingreso y en la emisión del voto. Los datos de cada organización están separados, y el RUT, el correo y el teléfono de los votantes se guardan cifrados (AES-256), de modo que una copia de la base de datos no los expone.
La base de datos tiene respaldo automático continuo con 35 días de retención y se puede restaurar a cualquier momento de ese plazo. El ambiente de producción está configurado, además, con alta disponibilidad entre zonas (una instancia en espera que toma el control si falla la principal), una réplica de lectura, una copia del respaldo en la región pareada de Azure y almacenamiento con redundancia geográfica para actas y bitácoras exportadas; esos componentes se activan al aprovisionar ese ambiente. El procedimiento de recuperación fija como objetivo restablecer el servicio en 4 horas o menos, con una pérdida máxima de 5 minutos de datos, y contempla una prueba de restauración cada seis meses.
¿Qué riesgo cubre cada control?
| Riesgo | Cómo lo controla Votaris |
|---|---|
| Que se sepa por quién votó una persona | Preferencia cifrada en el dispositivo; boleta sin identidad ni hora; participación anotada aparte, con la hora redondeada. |
| Que alguien vote dos veces | Transacción con bloqueo y un solo registro de participación por persona. |
| Que alguien vote en nombre de otra persona | Código de un solo uso por SMS al teléfono del padrón, con intentos limitados. |
| Que alguien entre como administrador o ministro de fe | Cuenta propia del ministro de fe y código de su aplicación autenticadora (TOTP) para iniciar el recuento. |
| Que se conozcan resultados antes del cierre | Sin resultados parciales; el recuento exige el TOTP del ministro de fe designado. |
| Que se altere la bitácora sin dejar rastro | Cadena de huellas SHA-256, verificable en cualquier momento. |
| Que se falsifique un acta o un certificado | Firma generada en Azure Key Vault, código QR y verificación pública. |
| Que una copia de la base de datos exponga datos personales | RUT, correo y teléfono cifrados por columna. |
| Que una falla técnica impida votar o borre datos | Reintento seguro del voto y respaldo continuo de 35 días; en producción, alta disponibilidad y respaldo en otra región. |
El tratamiento de los datos personales está en la política de privacidad. Si quieres ver estos controles funcionando en una elección de prueba, agenda una demo.
Fuentes
- Decreto Supremo N° 44 del Ministerio del Trabajo y Previsión Social (publicado el 27-07-2024): reglamento sobre gestión preventiva de los riesgos laborales (artículo 27)
- Ley 19.799 sobre documentos electrónicos, firma electrónica y servicios de certificación de dicha firma
- Ley 19.628 sobre protección de la vida privada